


"Підтримка ментального здоров'я українських адвокатів під час війни" детальніше за посиланням
До початку трансляції:
Тренінг
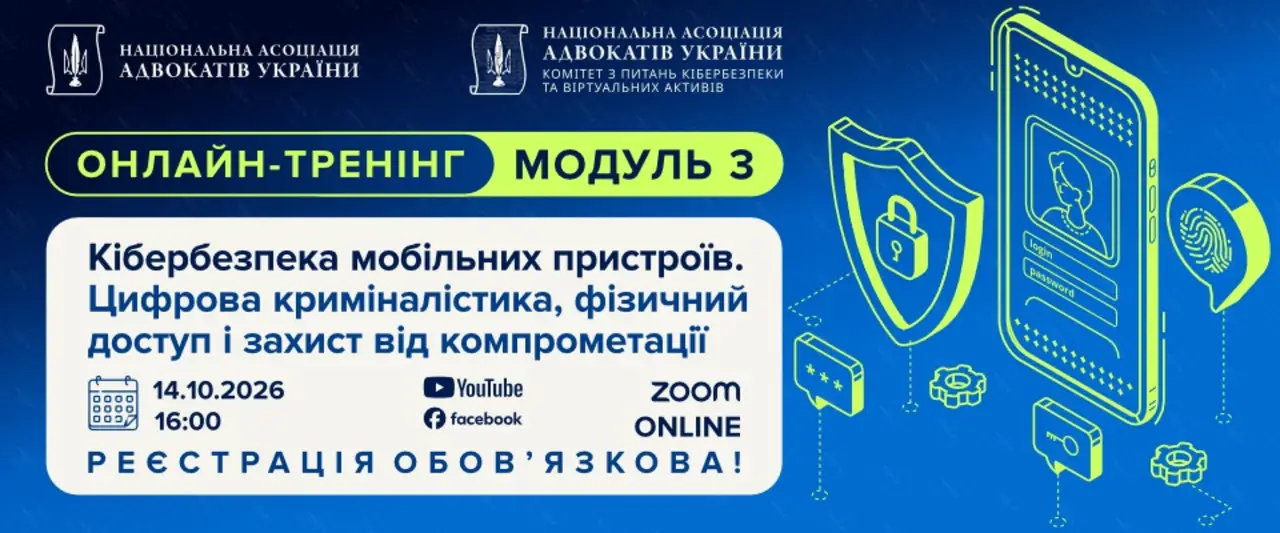
Кібербезпека мобільних пристроїв: модуль 3. Цифрова криміналістика, фізичний доступ і захист від компрометації
Національна асоціація адвокатів України за ініціативи Комітету НААУ з питань кібербезпеки та віртуальних активів завершує серію онлайн-тренінгів «Кібербезпека мобільних пристроїв: як створити захист навколо себе та власних клієнтів». Третій, фінальний модуль, відбудеться 14 жовтня 2026 року.
Перший модуль циклу відбувся 16 вересня. Учасники розібрали різницю між безпекою, приватністю та анонімністю, порівняли операційні системи, механізми відстеження з боку операторів, корпорацій і додатків, а також оцінили захищеність месенджерів.
Другий модуль відбувся 30 вересня. На ньому йшлося про захист електронної пошти, комплексне налаштування смартфона, вибір безпекових додатків і побудову архітектури робочих пристроїв.
Третій модуль закриває цикл там, де попередніх налаштувань уже недостатньо. Якщо на старті йшлося про те, як влаштований цифровий світ навколо адвоката, а 30 вересня — про те, що саме зробити з поштою і телефоном заздалегідь, то 14 жовтня розмова переходить до того, що робити, коли контроль над пристроєм уже під загрозою: під час обшуку, після втрати, за підозри на прослуховування чи шпигунське програмне забезпечення.
Для адвокатської практики це не теоретичний блок «про хакерів». Саме телефон і ноутбук найчастіше вилучають, втрачають або намагаються прочитати. Саме з них знімають дані засобами цифрової криміналістики. Саме в галереї, месенджері та хмарі опиняються довіреності, скани документів клієнта, проєкти процесуальних документів і позиція у справі. Третій модуль зібраний так, щоб після двох годин адвокат мав не загальне уявлення про загрозу, а порядок дій до фізичного доступу, під час нього і після втрати контролю над гаджетом.
Тренінг проведе експерт з особистої та корпоративної кібербезпеки, експерт Комітету НААУ з питань кібербезпеки та віртуальних активів Ярослав Деркаченко.
Захід завершує цикл із трьох модулів по 2 години. Початок — о 16:00. Формат — онлайн. Матеріал подаватиметься з демонстрацією презентації; передбачені сесія запитань і відповідей, розбір практичних прикладів і спільне обговорення ситуацій. Приєднатися можна і без участі в попередніх модулях: кожне заняття має завершену тему.
Програма модуля 3, який відбудеться 14 жовтня 2026 року з 16:00 до 18:00:
- Цифрова криміналістика та технічний захист інформації. Сучасні інструменти цифрової криміналістики та їхні можливості. Основні види прослуховування і характерні ознаки його здійснення.
- Фізичний доступ до пристроїв та захист інформації. Ризики, що виникають, коли пристрій потрапляє до третіх осіб. Алгоритми захисту даних до, під час і після фізичного доступу. План дій у разі втрати контролю над гаджетом.
- Шпигунське програмне забезпечення: захист та реагування на інцидент. Характеристики сучасного шпигунського програмного забезпечення, групи ризику, технічні засоби захисту та покрокові дії в разі ймовірної компрометації мобільного пристрою.
- Конфіденційність даних на мобільних пристроях. Надійні способи збереження чутливої інформації. Шифрування даних безпосередньо на фізичному пристрої та в хмарних сервісах.
Що саме дасть третій модуль адвокату:
Цифрова криміналістика і прослуховування. Учасники побачать, що саме сучасні інструменти здатні витягти з телефона чи ноутбука і який цифровий слід залишає звичайна робота адвоката. Окремо — основні види прослуховування і ознаки, які не варто списувати на збій зв’язку. Для практики це подвійний інструмент: розуміти межі власного захисту і критично читати матеріали, отримані з чужого пристрою.
Фізичний доступ. Блок відповідає на питання, яке зазвичай постає вже під час обшуку або після втрати телефона: що робити до того, як пристрій опиниться в чужих руках, поки він там перебуває, і після того, як контроль повернуто. Йдеться не про заборону віддавати гаджет, а про алгоритм: що варто вимкнути і розділити заздалегідь, чого не розблоковувати «для зручності», як зменшити обсяг доступних даних і з чого починати, якщо телефон вилучили або загубили.
Шпигунське програмне забезпечення. Третій блок знімає ілюзію, що компрометацію завжди видно за спливним вікном або сторонньою програмою в меню. Учасники розберуть, чим сучасне шпигунське програмне забезпечення відрізняється від звичайного шкідливого застосунку, хто потрапляє до групи підвищеного ризику, які технічні заходи реально знижують імовірність його встановлення і які кроки робити, якщо є обґрунтована підозра, що пристрій уже не під контролем власника.
Конфіденційність даних. Шифрування на телефоні і копія в хмарі — не одне й те саме. Учасники побачать, де насправді зберігається документ, що залишається доступним після блокування екрана і який спосіб збереження не перетворює матеріали справи на відкрите вкладення. Мета проста: втрата або вилучення одного пристрою не повинна автоматично відкривати адвокатську таємницю.
Що адвокат зможе робити після заняття:
- відрізняти характерні ознаки можливого прослуховування чи компрометації від звичайних збоїв;
- мати порядок дій до, під час і після фізичного доступу до пристрою;
- не розширювати доступ до телефона під час обшуку, вилучення чи передання третім особам;
- діяти покроково, якщо з’явиться підозра на шпигунське програмне забезпечення;
- обрати спосіб зберігання чутливих даних на пристрої і в хмарі так, щоб копія не залишалася там, де її не мало бути;
- пояснити клієнту без технічного жаргону, чому документ не варто тримати лише в галереї чи незахищеному сховищі.
Після третього модуля учасник виходить не з переліком загроз, а з алгоритмом на випадок, який уже стався або може статися: втрата, вилучення, підозра на прослуховування, хмарна копія, якої не мало бути. Саме це зменшує ризик для адвокатської таємниці, персональних даних клієнта і стратегічної інформації у справі.
Тренінг розрахований на адвокатів, помічників адвокатів і всіх, для кого захист конфіденційної інформації клієнта є частиною професійного стандарту.
Реєстрація на третій модуль — за посиланням.

